Votre CISO On-Demand
Gouvernance et risque cyber, sans les coûts d'un CISO interne


Votre CISO On-Demand
Gouvernance et risque cyber, sans les coûts d'un CISO interne
Avec le service vCISO d'ISGroup, vous simplifiez la gestion de la sécurité informatique de votre organisation.
Notre Virtual Chief Information Security Officer (vCISO) apporte une direction stratégique et tactique pour évaluer les risques, définir les priorités et coordonner les mesures de sécurité.
Protège les informations avec un système de management de la sécurité
Renforce la résilience et la sécurité des infrastructures numériques
Protège les droits fondamentaux et la vie privée
Le CISO virtuel d'ISGroup est un professionnel de la cybersécurité expert et qualifié qui fournit le même niveau de compétence et d'accompagnement qu'un CISO interne.
Vous disposez d'un expert dédié qui supervise, identifie et résout les vulnérabilités, renforçant en permanence votre sécurité numérique sans alourdir vos ressources internes.
Le service vCISO aide à structurer la sécurité de l'entreprise et à traiter les menaces selon les priorités de risque.
Experts Spécialisés
Accès à une équipe d'experts hautement qualifiés et spécialisés en sécurité informatique, entièrement à votre disposition.
Approche Stratégique
Élaboration d'une stratégie de sécurité sur mesure, fondée sur des analyses détaillées et des frameworks reconnus du secteur.
Mises à Jour Continues
Surveillance constante des menaces émergentes et des réglementations, avec des mises à jour continues pour maintenir votre organisation protégée.
Notre service vCISO aide à gérer la sécurité de votre organisation de façon structurée et proactive.
L'approche s'appuie sur des pratiques reconnues pour évaluer les domaines pertinents et suivre les actions d'amélioration dans le temps.
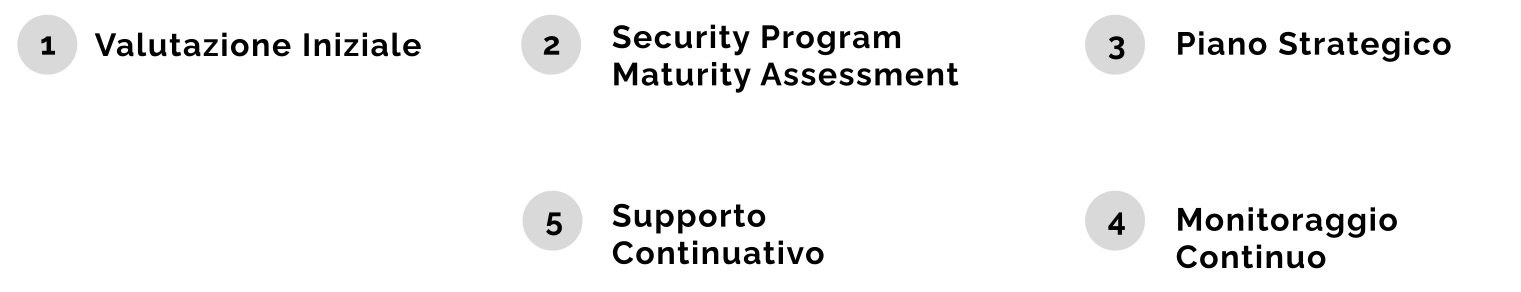
Évaluation Initiale
L'objectif est d'identifier les zones de vulnérabilité et de comprendre la posture de sécurité informatique actuelle.
Le processus commence par une analyse approfondie de l'état actuel de la cybersécurité de votre organisation.
Cette étape inclut l'évaluation des infrastructures existantes, des politiques de sécurité, des pratiques opérationnelles et du niveau de sensibilisation du personnel.
Plan Stratégique
Chaque action est détaillée avec des objectifs clairs, des échéances définies et les ressources nécessaires à sa mise en œuvre.
Nous développons un plan stratégique sur mesure fondé sur les résultats du Security Program Maturity Assessment.
Ce plan comprend des actions correctives spécifiques et prioritaires, conçues pour combler les lacunes identifiées et améliorer votre posture de sécurité globale.
Surveillance Continue
Cette surveillance continue permet d'adapter rapidement les stratégies face aux nouvelles menaces, afin de maintenir le programme de sécurité à jour.
La cybersécurité est un domaine en constante évolution.
C'est pourquoi notre vCISO procède à une révision périodique du plan stratégique et des progrès accomplis vers les objectifs fixés.
Accompagnement Continu
Cette approche proactive aide votre entreprise à maintenir et améliorer son niveau de sécurité informatique dans la durée.
Nous proposons conseil et assistance en continu pour aider votre organisation à s'adapter aux nouvelles menaces et aux réglementations en évolution.
Notre accompagnement inclut des mises à jour régulières, la formation du personnel, la révision des politiques de sécurité et l'assistance à la mise en œuvre de nouvelles technologies et pratiques.
Le virtual CISO (vCISO) est un responsable de la sécurité informatique externe qui aide l'organisation à prendre des décisions solides sur les priorités, les contrôles et les investissements, en instaurant une gouvernance de la sécurité informatique efficace.
Il intervient de façon flexible et continue (y compris à distance), apportant des compétences senior typiques d'un CISO externe et accompagnant la DSI et la direction dans les choix stratégiques et opérationnels.
C'est le bon choix lorsque la sécurité doit devenir un processus continu (et non une activité ponctuelle) et qu'une direction est nécessaire pour coordonner priorités, rôles et décisions avec la DSI et la direction générale.
Avec le service de virtual CISO d'ISGroup, vous disposez d'un référent clair qui coordonne décisions, priorités et contrôles, apportant méthode et continuité à la gestion de la sécurité.
Sans une direction claire, la sécurité tend à devenir réactive : on intervient quand quelque chose se produit, au lieu de prévenir. Cela accroît l'exposition aux incidents, aux arrêts opérationnels et aux difficultés de conformité.
Faire appel à un virtual CISO d'ISGroup permet de prévenir ces problèmes avant qu'ils ne deviennent des incidents, protégeant la continuité opérationnelle, la réputation et les résultats de l'entreprise.
Le service de virtual CISO d'ISGroup intègre stratégie, conformité et opérationnel dans un parcours structuré unique. Grâce à une approche méthodologique fondée sur des frameworks reconnus (tels que NIST), nous analysons le niveau de maturité de la sécurité, définissons une roadmap concrète et suivons les résultats dans le temps. Notre équipe certifiée accompagne la direction et la DSI avec une expérience consolidée, avec un soutien continu et des décisions fondées sur les priorités réelles de risque.
Notre service vCISO offre une approche intégrée et proactive pour piloter les risques et les priorités de sécurité informatique.
Évaluation et Amélioration de la Sécurité
Notre vCISO analyse en détail l'état actuel de votre sécurité informatique, identifiant vulnérabilités et points faibles. Il développe ensuite et met en œuvre des plans ciblés pour améliorer en permanence votre défense contre les menaces informatiques.
Stratégie et Gouvernance
En s'appuyant sur des frameworks reconnus tels que NIST, le vCISO élabore des stratégies de sécurité efficaces et sur mesure pour votre organisation. Ces stratégies alignent les politiques de sécurité sur des pratiques reconnues et sur les besoins spécifiques de votre entreprise.
Accompagnement Continu
Le vCISO fournit conseil continu et surveillance constante, permettant à votre organisation de s'adapter rapidement aux nouvelles menaces et aux réglementations en évolution. Cet accompagnement continu aide à maintenir les mesures de sécurité et la capacité de réaction à jour.
Coordination avec la Direction
En travaillant en étroite collaboration avec les dirigeants, le vCISO aligne les stratégies de sécurité avec les objectifs de l'entreprise, afin que la sécurité informatique soutienne les objectifs de votre organisation. Cette fonction apporte des compétences avancées et une vaste expérience en sécurité informatique, aidant votre entreprise à atteindre et maintenir des standards de sécurité élevés.
Si votre organisation hésite à faire appel à un vCISO, considérez attentivement les risques de ne pas disposer de cette fonction.
Expérience et expertise
Les vCISO sont des experts en sécurité informatique avec une vaste expérience dans de nombreux secteurs, apportant des connaissances spécialisées pour identifier les vulnérabilités et développer des stratégies de cybersécurité efficaces.
Rapport coût-efficacité
Par rapport au recrutement d'un CISO à temps plein, le vCISO offre une solution plus économique, avec la possibilité d'un engagement à temps partiel ou contractuel.
Flexibilité et scalabilité
Le vCISO offre la flexibilité d'adapter les ressources de cybersécurité aux besoins changeants de l'organisation, permettant de gérer des projets spécifiques complexes.
Perspective objective
Étant externe à l'organisation, le vCISO offre une vision impartiale des pratiques de sécurité, formulant des recommandations neutres pour améliorer la posture de sécurité globale.
Concentration sur les compétences cœur de métier
Les organisations peuvent se concentrer sur leurs compétences principales tout en bénéficiant de l'expertise spécialisée du vCISO pour gérer les défis liés à la sécurité.
Accès à des réseaux et ressources
Le vCISO dispose de solides réseaux de contacts dans le secteur de la cybersécurité, offrant un accès à des ressources supplémentaires en matière de cybersécurité pour l'organisation.
En résumé, le vCISO contribue à améliorer la sécurité informatique, à éliminer les risques et à permettre à l'organisation de se concentrer sur ses objectifs principaux en toute sérénité, offrant une solution flexible, efficace et accessible.
Le virtual CISO (vCISO) joue un rôle central dans l'alignement avec les principales réglementations et standards de compliance cybersécurité. Il ne se limite pas à la gestion opérationnelle, mais structure les processus, les responsabilités et les contrôles en cohérence avec les exigences réglementaires.
Le service de virtual CISO d'ISGroup intègre conformité réglementaire et stratégie d'entreprise, transformant les obligations réglementaires en un parcours structuré d'amélioration continue.
Le vCISO d'ISGroup : fiabilité, expertise et leadership à votre service pour protéger chaque aspect de votre entreprise contre les menaces numériques.
Le Virtual Chief Information Security Officer (vCISO) n'est pas simplement une option avantageuse, il devient essentiel pour les organisations dans le paysage (chaotique) actuel de la cybersécurité.
Sa présence apporte un accompagnement expert et spécialisé pour protéger les données et les systèmes d'entreprise, sans les charges financières d'un CISO à temps plein. La flexibilité et la capacité d'adaptation du vCISO permettent aux entreprises de relever efficacement les défis sans cesse changeants de la cybersécurité, tandis que son objectivité offre une vision claire et impartiale des pratiques de sécurité.
Dans un contexte où les menaces informatiques sont en constante évolution, un vCISO peut coordonner les priorités pour soutenir la sécurité et la continuité des opérations de l'entreprise.
Un Virtual CISO, ou vCISO, est une fonction externe qui accompagne la direction et l'IT dans la gouvernance de la cybersécurité. Le service soutient l'évaluation des risques, la définition des priorités et la coordination du programme de sécurité. Il ne remplace pas l'équipe IT et ne réalise pas les activités techniques spécialisées, qui restent distinctes.
Le vCISO ne remplace pas l'équipe IT : il accompagne la direction et les responsables techniques pour définir les priorités, les responsabilités et un parcours d'amélioration. Par rapport à un CISO interne, le modèle de prestation diffère et le périmètre est défini contractuellement. Les activités techniques spécialisées restent distinctes et sont attribuées aux responsables prévus.
Avant le début du service, les objectifs, le périmètre, la fréquence de l'accompagnement, les responsabilités et les résultats attendus sont convenus. Une roadmap est ensuite établie et son avancement est gouverné dans le temps. La proposition précise aussi les activités incluses dans le service vCISO et celles qui nécessitent des services techniques spécialisés distincts.
Le service Virtual CISO convient à une PME lorsqu'elle a besoin d'une direction continue pour coordonner la direction et l'IT, définir les priorités et gouverner un parcours d'amélioration. L'évaluation a lieu lors de l'échange initial.
Virtual CISO est un service continu de gouvernance : ISGroup accompagne la direction et l'IT, établit une feuille de route et en pilote l'avancement. La redevance reflète la fréquence de l'accompagnement et la charge de coordination ; les assessments et les activités techniques spécialisées restent des services distincts.
Une mission vCISO accompagne dans le temps l'exécution de la feuille de route de sécurité. La période initiale lance les priorités et les responsabilités ; les progrès sont ensuite pilotés selon la fréquence d'accompagnement prévue par le service.
Les interventions techniques sur les incidents et violations, comme l'analyse forensique, le confinement et la remédiation, sont des activités spécialisées distinctes du service vCISO. La participation éventuelle du vCISO à la gestion d'un incident est définie dans le périmètre contractuel, avec les responsabilités de la direction, de l'IT et des prestataires techniques.
Donnez forme à vos priorités de sécurité avec une proposition sur mesure