Ostorlab Mobile Application Security Scan
Analyse statique, dynamique et backend pour applications iOS et Android


Analyse statique, dynamique et backend pour applications iOS et Android
Effectuez une analyse automatique de votre application mobile iOS ou Android en un temps record et à un coût réduit. Vous obtiendrez un rapport détaillé avec les vulnérabilités identifiées et les conseils pour les corriger. Cliquez sur le bouton ci-dessous pour procéder à la commande.
L'application est décompilée à la recherche de vulnérabilités
L'application est exécutée pour identifier les risques de sécurité
La sécurité des API de l'application est vérifiée
Utilisé par plus de 1 000 développeurs, professionnels de la sécurité et de la confidentialité.
Ostorlab Mobile Application Security Scan est capable d'effectuer des analyses automatisées et avancées pour protéger les applications mobiles et leurs utilisateurs.
Les analyses prennent en compte et utilisent tous les grands standards de sécurité (OWASP Top 10, CERT Android Secure Coding, JSSec Secure Coding) et les exigences de conformité (PSD2, PCI, HIPAA, FedRAMP, GDPR, NERC).
Les résultats sont présentés de manière reproductible avec des descriptions détaillées issues de la base de données de vulnérabilités mobiles d'Ostorlab, constamment mise à jour.
Support natif pour Android et iOS, ainsi que pour 12 autres frameworks multi-plateformes tels que Cordova, React Native, Flutter et Xamarin.
Soutenu par la plus grande base de données de dépendances mobiles, le Static Taint Engine, l'analyse dynamique et le Behavioral Fuzzing, Ostorlab fournit les capacités de Mobile Scanning les plus avancées.
Cela permet une couverture accrue, élimine les faux positifs et offre une détection avancée
Le moteur statique effectue une analyse approfondie de l'application afin de garantir une couverture complète de la surface d'attaque.
L'analyse inspecte l'utilisation de méthodes non sécurisées ou dangereuses et détecte la présence de protections basées sur des clés de sécurité faibles.
L'analyse statique couvre un large éventail de technologies, notamment Dalvik Bytecode, Xamarin CIL et les frameworks JavaScript multi-plateformes.
L'analyse dynamique permet de surveiller les interactions système de l'application, les accès au système de fichiers, au réseau et aux API.
L'analyse détecte les comportements à risque, tels que l'utilisation non sécurisée de l'API de chiffrement, la présence de mécanismes d'autorisation faibles ou l'utilisation de canaux de communication non sécurisés.
L'analyse dynamique fournit des résultats épurés de faux positifs, identifiant aussi bien les problèmes de confidentialité que de sécurité.
Le moteur comportemental cible la surface d'attaque exposée de l'application.
Il injecte des centaines de milliers de cas de test pour déclencher des vulnérabilités potentielles.
Le moteur surveille la progression et l'évaluation de chaque cas de test afin d'en générer de nouveaux, offrant ainsi une couverture accrue.
Ce processus de fuzzing évolutif permet de détecter des vulnérabilités plus complexes nécessitant des entrées sophistiquées.
Les analyses Ostorlab collectent les résultats backend identifiés lors de l'analyse dynamique.
L'analyse effectue aussi bien des contrôles passifs, comme la détection d'en-têtes HTTP non sécurisés, que des contrôles actifs, tels que les tests d'injection SQL, d'injection de templates, de cross-site scripting (XSS)...
L'analyse backend d'Ostorlab se concentre sur les technologies spécifiques aux environnements mobiles, telles que GraphQL et les REST API, pour identifier les vulnérabilités backend.
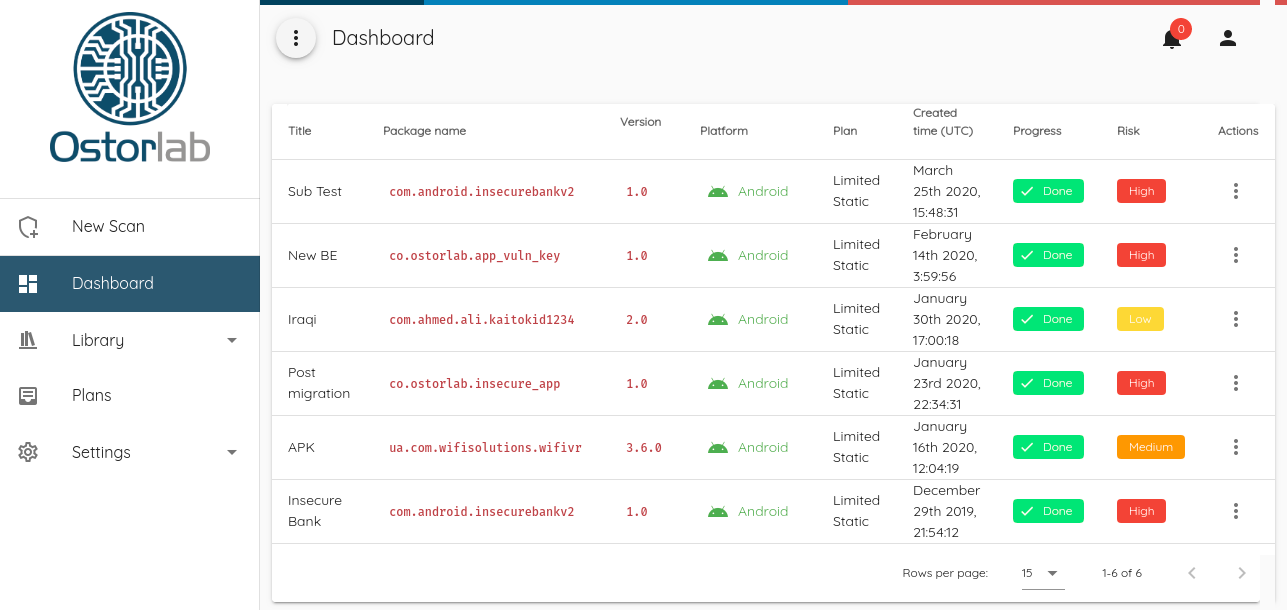
Tableau de bord avec le récapitulatif des analyses effectuées
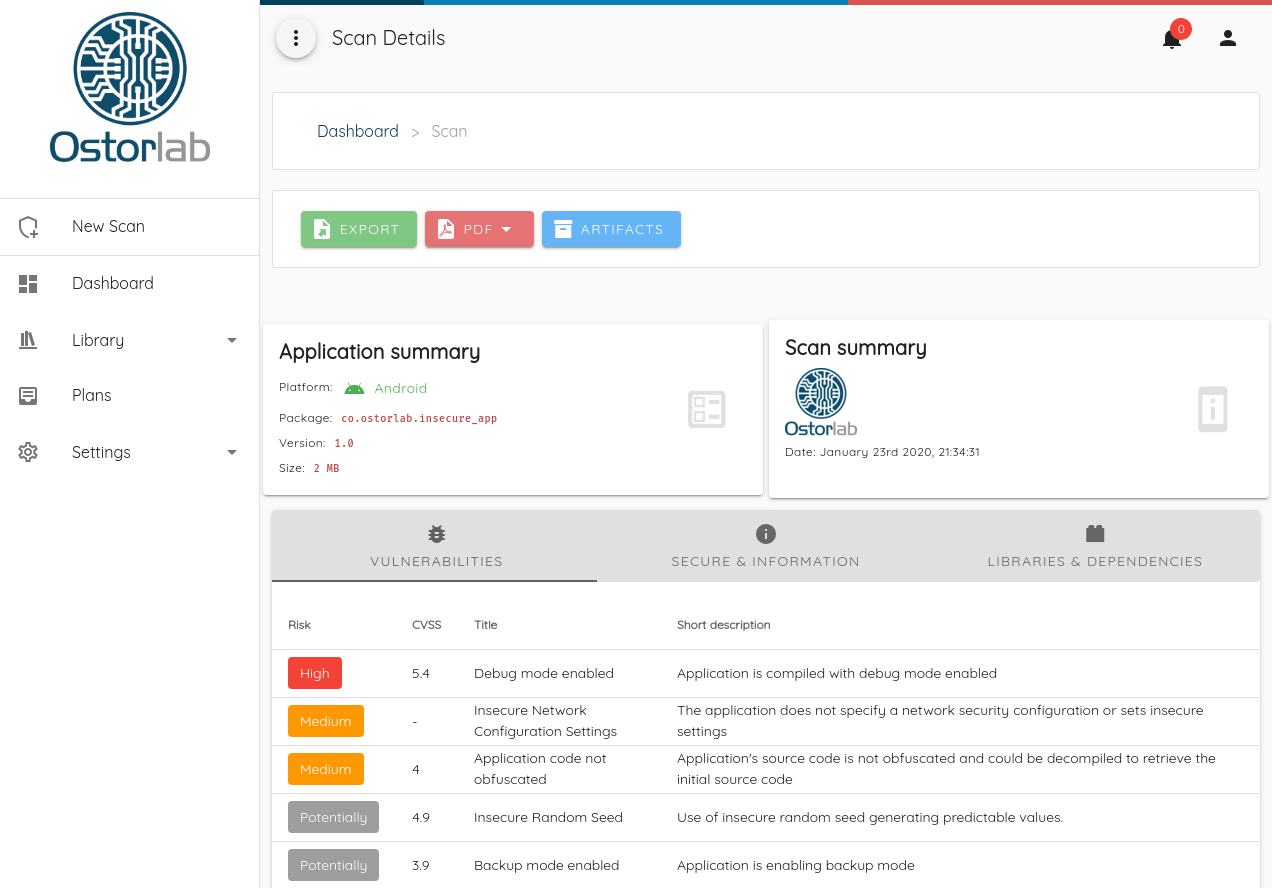
Écran de détail d'une analyse individuelle
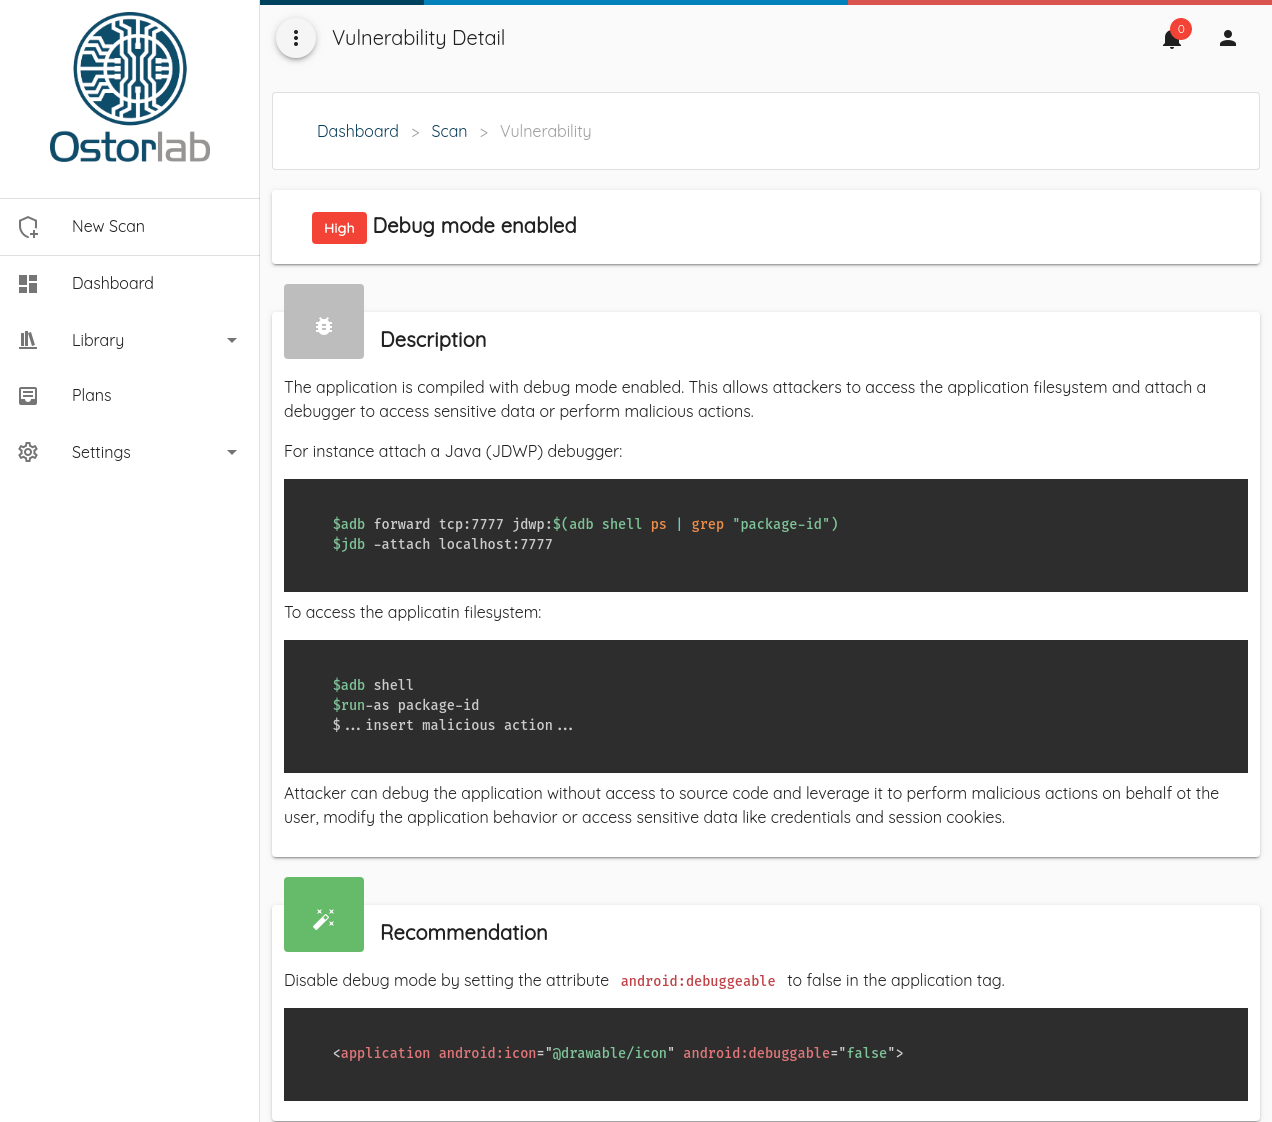
Écran de détail d'une vulnérabilité identifiée
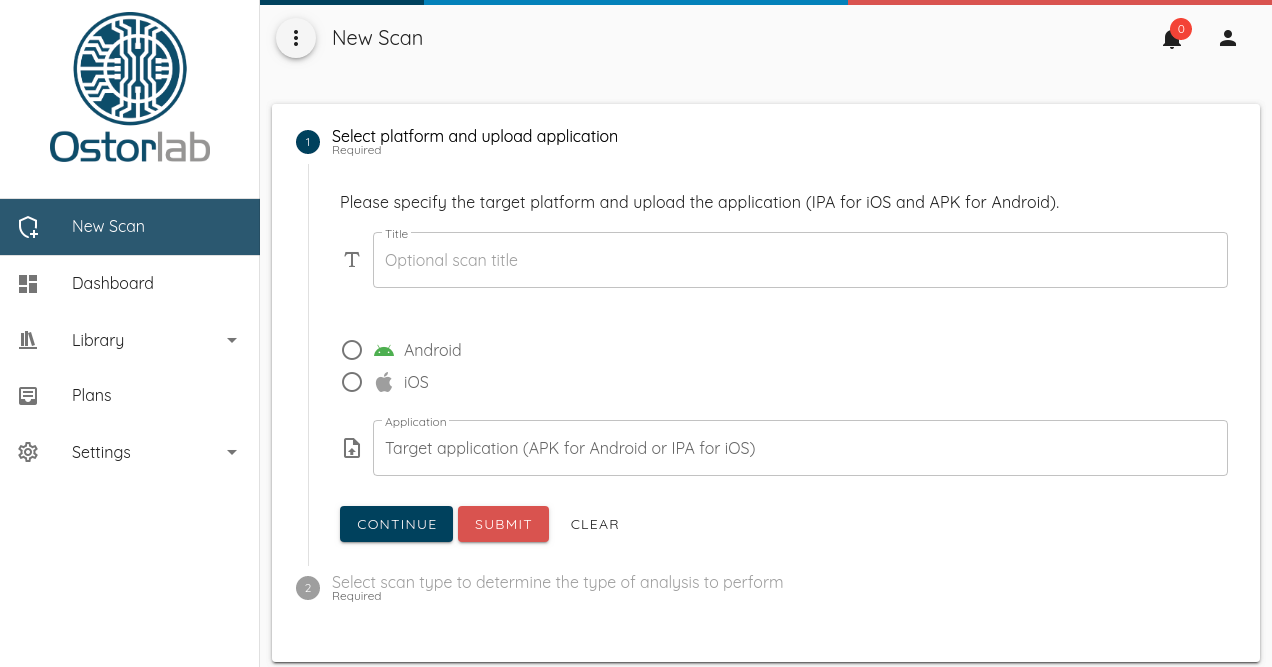
Écran de création et de configuration d'une nouvelle analyse
Ostorlab Mobile Application Security Scan est un scan automatisé pour les applications iOS et Android qui combine les analyses statique, dynamique, comportementale et du backend. Le service fournit des résultats sur les vulnérabilités identifiées et des indications pour les traiter.
Ostorlab Mobile Application Security Scan offre une prise en charge native d'Android et d'iOS ainsi que de frameworks multiplateformes, dont Cordova, React Native, Flutter et Xamarin.
Ostorlab Mobile Application Security Scan utilise des moteurs qui examinent le code et les composants de l'application, le comportement pendant l'exécution, la surface exposée par fuzzing et les backends identifiés par l'analyse dynamique.
Ostorlab Mobile Application Security Scan ne remplace pas un test d'intrusion manuel : il s'agit d'un scan automatisé. Le choix entre le scan et une activité manuelle dépend des objectifs, du risque et de la profondeur requise. Pour un test manuel des applications iOS et Android, le Mobile Application Security Testing est disponible.
Ostorlab Mobile Application Security Scan dans la version Static + Dynamic + Backend coûte 359 Euro plus TVA et peut être commandé en ligne.
Contactez-nous pour plus d'informations